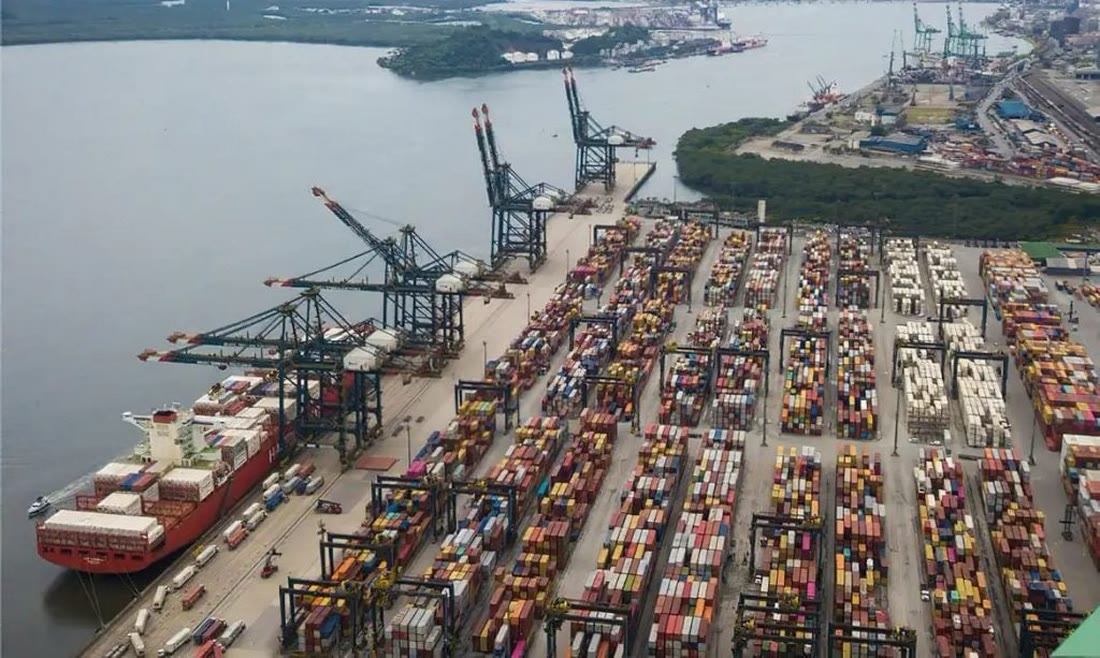
Ataque hacker no Porto de Santos: PF abre inquérito
A Polícia Federal abriu inquérito nesta terça-feira (10) para investigar um possível ataque hacker contra os sistemas da Autoridade Portuária de Santos (APS), empresa que administra o maior porto do País. As falhas digitais começaram na sexta-feira (6), quando os servidores da companhia ficaram indisponíveis após uma interrupção no fornecimento de energia elétrica.
A corporação, no entanto, evita confirmar a invasão criminosa. Em nota, a PF afirmou que não é possível atribuir as falhas a um ataque cibernético antes da conclusão das diligências e da análise técnica. Segundo a instituição, somente o avanço da investigação vai esclarecer o que aconteceu.
O que a PF investiga no Porto de Santos
O inquérito apura a origem das falhas que atingiram o site institucional, plataformas internas e serviços usados por clientes e usuários do porto. A administração ainda não conseguiu determinar se informações armazenadas na rede foram acessadas por terceiros, nem qual foi a extensão do incidente.
Segundo a Autoridade Portuária, a companhia adotou um plano de contingência para manter os serviços em funcionamento enquanto trabalha na recuperação dos sistemas. A investigação da PF busca separar falha operacional de invasão criminosa, dois cenários com consequências bastante diferentes.
Como começou a falha nos sistemas
O problema começou na sexta-feira (6), depois de uma queda no fornecimento de energia elétrica. Os servidores da Autoridade Portuária ficaram indisponíveis e serviços digitais saíram do ar. A internet e a telefonia foram restabelecidas na segunda-feira (9), mas outras plataformas continuavam inoperantes.
Nesta terça-feira (10), a APS informou que conseguiu restabelecer cópias de segurança dos sistemas afetados. O episódio expõe a dependência do complexo portuário de sistemas conectados para controle de acesso, registro de cargas e atendimento a clientes.
Grupo hacker reivindica autoria do ataque
A suspeita de invasão ganhou força depois que um grupo de hackers identificado como N0n reivindicou a autoria do incidente. A manifestação, contudo, não foi considerada suficiente pelas autoridades para comprovar a invasão.
Reivindicações desse tipo circulam com frequência em fóruns criminais e nem sempre correspondem a um ataque real. Por isso, a PF trata a alegação como um indício, e não como prova, até que a análise técnica dos servidores seja concluída.
Nível de proteção do porto sobe para o patamar 2
A suspeita de ataque cibernético levou a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP), coordenada pela Polícia Federal, a elevar o nível de proteção do Porto de Santos para o patamar 2, considerado elevado.
A decisão foi tomada no domingo (8), diante das instabilidades nos sistemas de controle de acesso, conhecidos como gates, usados para registrar a entrada e a saída de pessoas e veículos. A escala de proteção tem três níveis: o segundo prevê medidas adicionais de segurança, enquanto o terceiro corresponde ao patamar máximo.
Na prática, a mudança amplia as inspeções de cargas e os procedimentos de fiscalização na zona portuária. O reforço vale enquanto a instabilidade nos sistemas não for resolvida.
Movimentação de cargas e navios não parou
Segundo a autoridade portuária, as atividades de movimentação de cargas e de navios não foram interrompidas. O porto opera com sistemas alternativos e procedimentos manuais em parte das etapas, o que costuma reduzir a velocidade das operações.
Ainda assim, a empresa não descarta que dados tenham sido acessados. Essa avaliação depende da perícia nos equipamentos e da leitura dos registros de acesso dos últimos dias.
Onda de ataques cibernéticos atinge empresas no Brasil e no exterior
O caso do Porto de Santos se soma a outros ataques contra sistemas digitais de empresas e instituições. No Brasil, a corretora de criptomoedas Mercado Bitcoin sofreu uma invasão em 2 de novembro, com cerca de 49 milhões de dólares em ativos comprometidos, segundo estimativas de empresas de segurança digital.
Dias antes, a Binance, maior corretora de criptomoedas do mundo, também foi alvo de uma invasão que resultou em roubo estimado em 6,3 bilhões de dólares. O FBI atribuiu a ação ao grupo TraderTraitor, ligado à Coreia do Norte.
Na Europa, ataques atingiram sistemas de refrigeração de supermercados e fornecedores de carne. No Reino Unido, três fornecedores do setor foram afetados por uma onda de invasões a controles digitais de câmaras frigoríficas. Os episódios também atingiram estabelecimentos na França, na Bélgica e na Holanda.
Por que o Porto de Santos preocupa
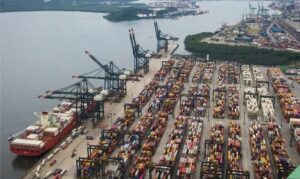
O Porto de Santos é o maior complexo portuário do País e concentra boa parte do comércio exterior brasileiro. Qualquer instabilidade nos sistemas de controle afeta o registro de cargas, o agendamento de caminhões e a liberação de mercadorias.
Quando o nível de proteção sobe, as inspeções ficam mais rigorosas. O efeito imediato é fila maior na entrada, tempo de espera mais longo e custo adicional para quem depende do porto para exportar ou importar.
O que esperar daqui para frente
A PF deve concluir a análise técnica dos servidores nos próximos dias e, só então, confirmar ou descartar a invasão. Até lá, o Porto de Santos segue com o patamar 2 de proteção e com parte das plataformas em recuperação.
O caso também pressiona a discussão sobre segurança cibernética em infraestruturas críticas. Portos, aeroportos e redes de energia dependem de sistemas interligados, alvos preferenciais de grupos criminosos.
Com informações de CartaCapital e g1.
RedeBrasil
Publicar comentário