Banco do Brasil confirma vazamento de dados de clientes
O Banco do Brasil identificou um acesso não autorizado a dados pessoais de clientes e alertou os correntistas sobre o risco de golpes. O incidente foi detectado em 12 de novembro e comunicado aos clientes nesta quarta-feira (18).
Entre as informações que podem ter sido acessadas estão nome completo, CPF, endereço de e-mail, número da agência e, em alguns casos, o número da conta bancária. O banco afirma que senhas, códigos de segurança e transações financeiras não foram comprometidos.
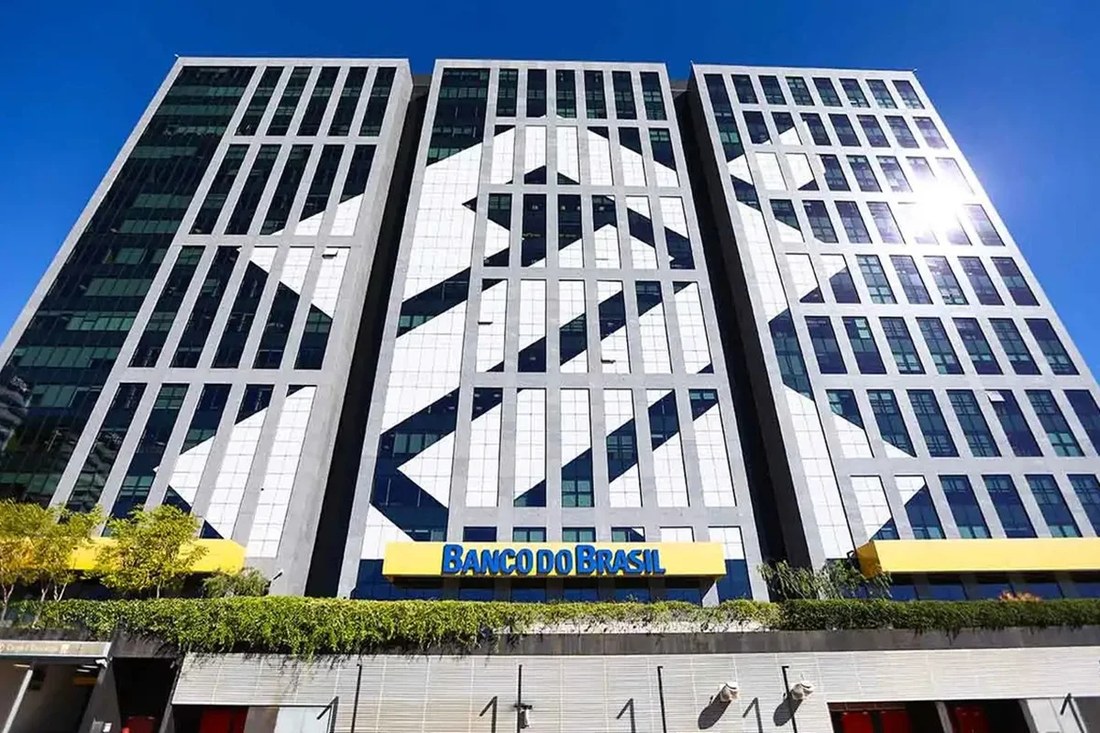
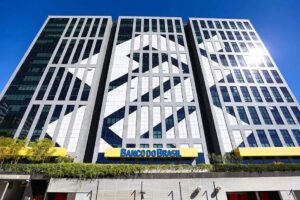
Sede do Banco do Brasil. Foto: Reprodução / ICL Notícias
O que o Banco do Brasil informou aos clientes
Em comunicado, a instituição afirmou que não houve invasão aos seus sistemas. Também disse que não identificou movimentações financeiras decorrentes do episódio e que acionou os protocolos de segurança, com reforço do monitoramento.
As providências incluem as comunicações previstas na Lei Geral de Proteção de Dados (LGPD). O banco informou que revogou a autorização usada no acesso indevido e interrompeu a entrada não autorizada.
Como ocorreu o acesso não autorizado
Segundo o BB, terceiros conseguiram acessar as informações por meio do uso indevido de uma credencial válida. Ou seja, os criminosos usaram uma autorização legítima, e não uma brecha nos sistemas da instituição.
Esse tipo de falha aparece com frequência em ataques de engenharia social, quando alguém de dentro da empresa é induzido a liberar o acesso. O banco não detalhou quantos clientes foram afetados nem como a credencial foi obtida.
O risco de golpes e phishing
Com nome, CPF e e-mail em mãos, criminosos podem se passar pelo banco em mensagens, ligações e páginas falsas. A prática é conhecida como phishing e serve para convencer a vítima a entregar senhas e códigos de segurança.
“O principal risco é a tentativa de golpes, mensagens falsas (phishing) e abordagens de engenharia social, nas quais criminosos se passam pelo Banco ou por outras instituições para obter senhas, códigos ou dados adicionais”, informou o BB.
Golpes com dados vazados começam por mensagem
As abordagens costumam chegar por SMS, WhatsApp ou ligação, com avisos de uma suposta movimentação suspeita na conta. O objetivo é levar a vítima a clicar em um link e digitar senha e códigos em um site falso.
Desconfiar da pressa é a defesa mais simples. Bancos não pedem senha por telefone nem solicitam transferência para contas de segurança, e o próprio BB reforçou essa orientação no comunicado aos correntistas.
O que a LGPD exige em casos como este
A Lei Geral de Proteção de Dados obriga empresas e órgãos públicos a comunicar incidentes de segurança que possam causar risco relevante aos titulares. O aviso deve informar quais dados foram afetados e quais medidas de correção foram adotadas.
O Banco do Brasil afirma ter cumprido essa etapa ao avisar os clientes. A lei também prevê que a Autoridade Nacional de Proteção de Dados (ANPD) avalie o caso e aplique sanções, que vão de advertência a multa.
O que o banco ainda não esclareceu
Até o fim da tarde de quarta-feira, a instituição não havia informado o número de clientes alcançados, o tempo em que a credencial ficou ativa nem se a Autoridade Nacional de Proteção de Dados foi comunicada.
O BB também não detalhou como a credencial caiu nas mãos dos criminosos. A apuração interna segue em andamento, segundo a nota enviada aos correntistas.
Como se proteger das abordagens falsas
O banco orienta atenção redobrada a ligações, mensagens e contatos suspeitos. O BB afirma que não solicita senhas, códigos de segurança, instalação de aplicativos ou transferências para supostas contas protegidas.
Vale ainda ativar a verificação em duas etapas no aplicativo do banco e conferir se o telefone e o e-mail cadastrados continuam corretos. Esses dados são a principal via de contato entre a instituição e o cliente.
Quem receber links ou páginas falsas com a marca da instituição pode encaminhar o material para abuse@bb.com.br. A partir das denúncias, o banco pode acionar serviços de hospedagem e provedores de internet.
Vazamentos de dados se repetem no país
O caso do Banco do Brasil não é isolado. Em novembro, o Tesouro Nacional sofreu um vazamento que atingiu cerca de 30 mil cadastros.
Em junho, o iFood confirmou a exposição de dados de 1,2 milhão de usuários do aplicativo. A reincidência mostra que informações pessoais seguem expostas em sistemas de bancos, órgãos públicos e empresas privadas.
O que fazer se você tem conta no banco
A recomendação é não fornecer informações confidenciais nem realizar operações a partir de solicitações recebidas por contatos não verificados. Em caso de dúvida, o cliente deve procurar os canais oficiais de atendimento.
Também vale acompanhar o extrato e as notificações do aplicativo. Movimentações desconhecidas e pedidos de dados por WhatsApp ou SMS são sinais de alerta.
O que esperar daqui para frente
O banco afirmou que segue monitorando os sistemas e que as comunicações aos clientes seguem as regras da LGPD. Não há prazo divulgado para a conclusão das apurações internas.
Até que as investigações avancem, o cuidado com mensagens que pedem dados bancários continua sendo a principal defesa do correntista.
Com informações do ICL Notícias, de O Globo e do Metrópoles.
RedeBrasil
Publicar comentário